報道機関がフリーランサーから画像を受け取ったり、デザイナーが完成したアセットを送り、信頼できるツールからエクスポートしたと主張したりする場面を想像してください。通常のメタデータフィールドが役立つ場合もありますが、署名付き来歴記録はより強力です。このC2PAチェッカーは、ファイルに添付されたContent Credentialsを探し、選択したコピーから読み取れるものを表示します。
このチェックはローカルです。画像はブラウザ内で検査され、レビューのために弊社サーバーにアップロードする必要はありません。これは、初期レビュー、機密下書き、および送信者に元のファイルを求めるかどうかを判断する前の簡単なトリアージに役立ちます。
来歴リーダーと見なしてください。嘘発見器ではありません。署名付きレシートを持つファイルと、単に疑わしいように見えるファイルを区別する必要がある場合に特に役立ちます。
Check the file’s Content Credentials
We’ll read the attached record and run basic signature and integrity checks in this browser.
Choose the earliest, least-compressed copy you have.
Content Credentialsとは。
Content Credentialsは、メディアファイルと一緒に携帯できる署名付きマニフェストです。平たく言えば、レシートです。レシートには、誰が発行したか、どのツールがアセットを作成または編集したか、ファイルが添付された記録とまだ一致するかどうかが記載される場合があります。重要な言葉は「場合があります」です。なぜなら、認証情報は任意であり、ツール、エクスポート設定、およびその後の取り扱いによって異なるからです。
有効な認証情報は意味があります。参加ツールが来歴記録を添付し、その記録がチェックされているファイルとまだ一致することを示す場合があります。それはピクセルに基づく推測とは異なります。また、編集がより簡単で、多くの場合、正式さに欠ける通常のEXIFとも異なります。
これが、認証情報が編集、教室、マーケットプレイス、またはモデレーションのワークフローで役立つ理由です。全員に視覚的印象を信頼するように求めるのではなく、検査するための具体的なアーティファクトを提供します。
有効な結果が証明しないもの。
署名付き記録は画像の完全な伝記ではありません。そのマニフェストに含まれる主張とアクションを記述します。記録外に以前のステップがなかったことを証明せず、自動的にすべての編集がポリシー、クラス、公開、または契約にとって許容可能かどうかを伝えるわけでもありません。
結果を来歴シグナルとして使用し、道徳的判断としては使用しないでください。認証情報がアセットが生成またはツールによって編集されたと主張する場合は、それを報告できます。発行者またはアプリケーションが記録に署名したと主張する場合も、それを報告できます。文脈が重要な場合は、ソースファイルとその背後にあるワークフローを要求してください。
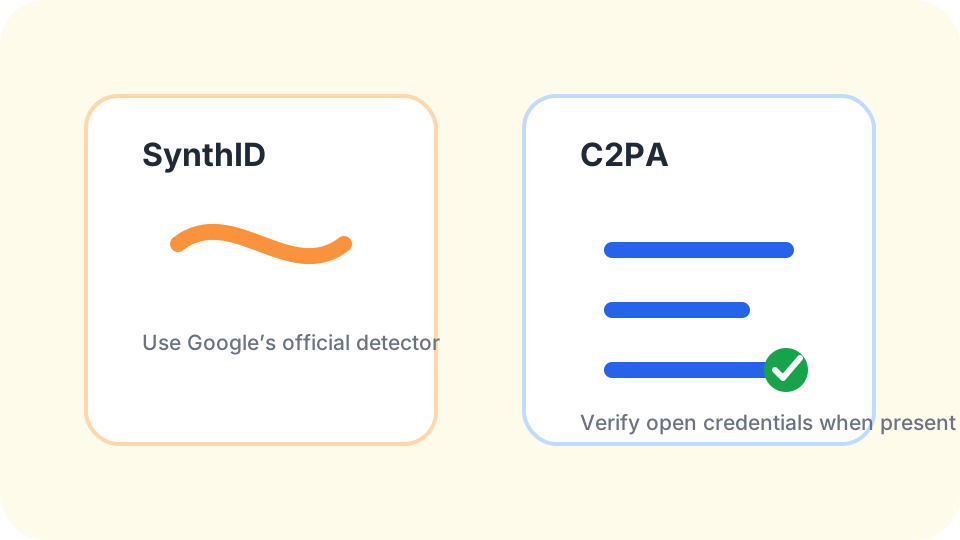
ここでのC2PAシグナルの検証方法。
画像を選択し、結果を待ち、ステータスを注意深く読みます。チェッカーは添付されたマニフェストを開き、その署名とファイルバインディングがまだ一致するかどうかをチェックし、有用なフィールドを平易な日本語に変換します。誰が記録に署名したか、どのツールが書き込んだか、いつ署名されたか、および記録された作成または編集アクションを示す場合があります。有効な結果は、このコピーについてそれらの基本チェックに合格したことを意味します。信頼できる発行者との一致も報告されない限り、署名者の実世界のアイデンティティを独立して証明するものではありません。
EXIFメタデータビューアとこれを組み合わせることはしばしば価値があります。認証情報とメタデータは異なる質問に答えます。1つのファイルに署名付きマニフェストと非常に少ないカメラメタデータがある場合があります。別のファイルにソフトウェアフィールドはあるが認証情報がない場合があります。公開請求を作成する前に、AIメディアで検出可能なもので全体像をご覧ください。
認証情報が失われる理由。
Content Credentialsは、ファイルがメタデータを削除するサービスを介してコピーされたり、マニフェストを保持しない形式または設定にエクスポートされたり、スクリーンショットされたり、リサイズされたり、レコードを添付しないソフトウェアで編集されたりすると失われる場合があります。そのいずれも悪意を示すものではありません。単に、目の前のコピーがもはやレシートを携帯していないことを意味します。
これが、任意のcontent credentials checkerの主な罠です:人々は「見つかりません」を「AIではない」と同等にしたいのです。そうではありません。この特定のチェックが、この特定のコピーで署名付き来歴シグナルを見つけられなかったことを意味します。
透かしチェックとの違い。
C2PAスタイルの認証情報は読み取り可能な記録です。透かしは、目に見える場合も、隠されている場合も、独自のものである場合も、作成した会社だけが読み取れる形式で埋め込まれる場合もあります。Google SynthIDは、最も注意が必要な例です:Google公式の検出器だけが読み取れます。ファイルがGoogle製品から来た可能性がある場合は、このページを代用品として扱うのではなく、公式なSynthIDルートから始めてください。
誠実なワークフローは単純です:認証情報が存在する場合はそれを読み取り、必要に応じて通常のメタデータを検査し、沈黙を確実性に変えることを拒否します。来歴記録は具体的であるために価値があります。結論も具体的に保ってください。
Content Credentialsに関する質問
編集後にContent Credentialが有効なままである可能性がありますか?
可能性があります。編集の実行方法と、後続のツールが署名付き記録を保持および更新したかどうかによって異なります。
マニフェストの内容は誰が決定しますか?
認証情報を作成するツールまたは組織が、含めるように設計された主張を記録するため、マニフェストは署名付き来歴ステートメントとして読み取る必要があります。
なぜAI画像に認証情報がないのですか?
生成元が添付していないか、エクスポーターが省略したか、後続のプラットフォームが共有コピーから記録を削除した可能性があります。
これはEXIFを確認するのと同じですか?
いいえ。EXIFは通常のファイルメタデータですが、Content Credentialsは、異なる目的を持つ署名付き来歴記録です。
C2PAシグナルがないことは、公開に適していることを意味しますか?
いいえ。このチェックでその認証情報シグナルが見つからなかったことを示すだけなので、公開判断には依然としてソース文脈とポリシー判断が必要です。
認証情報は、元のファイルに添付されたままであるときに最も強固です。リポストまたは圧縮されたコピーしかない場合は、リスクの高い判断をする前にソースを要求してください。