Verificador de Credenciais de Conteúdo C2PA
Verifique se uma imagem carrega um registro de procedência assinado e leia o resultado sem transformá-lo em mais do que ele diz.
Imagine que uma redação recebe uma imagem de um freelancer, ou um designer envia um asset finalizado e diz que foi exportado de uma ferramenta confiável. Um campo de metadados comum pode ajudar, mas um registro de procedência assinado é mais forte. Este verificador C2PA procura Credenciais de Conteúdo anexadas ao arquivo e mostra o que pode ser lido da cópia que você selecionou.
A verificação é local. Sua imagem é inspecionada no navegador, não enviada para nós revisarmos. Isso torna a página útil para revisão inicial, rascunhos sensíveis e triagem simples antes de você decidir se pede o original ao remetente.
Pense nisso como um leitor de procedência, não um detector de mentiras. É especialmente útil quando você precisa separar um arquivo com um recibo anexado de um arquivo que apenas parece suspeito.
Check the file’s Content Credentials
We’ll read the attached record and run basic signature and integrity checks in this browser.
Choose the earliest, least-compressed copy you have.
O que são Credenciais de Conteúdo.
Credenciais de Conteúdo são um manifesto assinado que pode viajar com um arquivo de mídia. Em termos simples, elas são um recibo. O recibo pode descrever quem o emitiu, qual ferramenta criou ou editou o asset e se o arquivo ainda corresponde ao registro anexado. A palavra importante é "pode", porque as credenciais são voluntárias e dependem da ferramenta, das configurações de exportação e do manuseio posterior.
Uma credencial válida pode ser significativa. Ela pode mostrar que uma ferramenta participante anexou um registro de procedência e que o registro ainda corresponde ao arquivo verificado. Isso é diferente de adivinhar com base em pixels. Também é diferente do EXIF comum, que é mais fácil de editar e geralmente menos formal.
É por isso que uma credencial pode ser útil em um fluxo de trabalho editorial, de sala de aula, de marketplace ou de moderação. Ela lhe dá um artefato específico para examinar, em vez de pedir a todos que confiem em uma impressão visual.
O que um resultado válido não prova.
Um registro assinado não é uma biografia completa da imagem. Ele descreve as alegações e ações incluídas naquele manifesto. Não prova que não houve etapas anteriores fora do registro, e não diz automaticamente se cada edição foi aceitável para sua política, turma, publicação ou contrato.
Use o resultado como um sinal de procedência, não um veredito moral. Se a credencial diz que um asset foi gerado ou editado por uma ferramenta, você pode relatar isso. Se diz que um editor ou aplicativo assinou um registro, você pode relatar isso também. Se o contexto importa, peça o arquivo de origem e o fluxo de trabalho por trás dele.
Como verificar sinais C2PA aqui.
Escolha a imagem, aguarde o resultado e leia o status com atenção. O verificador abre o manifesto anexado, verifica se sua assinatura e vínculos com o arquivo ainda correspondem e traduz os campos úteis para português simples. Ele pode mostrar quem assinou o registro, qual ferramenta o escreveu, quando foi assinado e quais ações de criação ou edição foram registradas. Um resultado válido significa que essas verificações básicas passaram para esta cópia; ele não prova independentemente a identidade no mundo real do signatário, a menos que uma correspondência de signatário confiável também seja relatada.
Vale a pena combinar isso com o visualizador de metadados EXIF. Credenciais e metadados respondem perguntas diferentes. Um arquivo pode ter um manifesto assinado e muito poucos metadados de câmera. Outro pode ter campos de software, mas nenhuma credencial. Para o panorama maior, veja o que pode ser detectado em mídia IA antes de fazer uma alegação pública.
Por que credenciais desaparecem.
Credenciais de Conteúdo podem ser perdidas quando um arquivo é copiado por um serviço que remove metadados, exportado para um formato ou configuração que não preserva o manifesto, capturado como tela, redimensionado ou editado por software que não mantém o registro anexado. Nada disso prova má intenção. Apenas significa que a cópia na sua frente pode não carregar mais o recibo.
Essa é a armadilha principal de qualquer verificador de credenciais de conteúdo: as pessoas querem que "não encontrado" signifique "não é IA". Não significa. Significa que esta verificação específica não encontrou o sinal de procedência assinado nesta cópia específica.
Como isso difere da verificação de marca d’água.
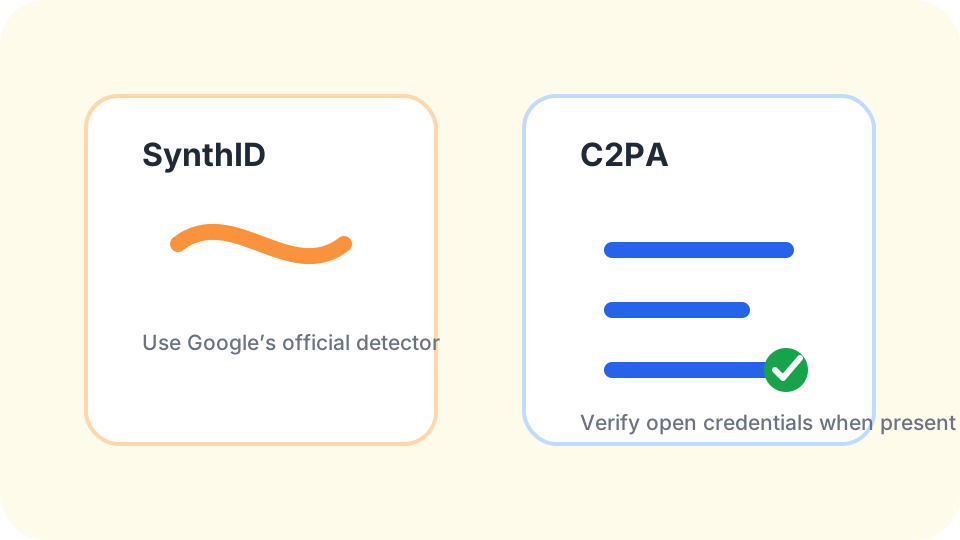
Credenciais no estilo C2PA são registros legíveis. Marcas d’água podem ser visíveis, ocultas, proprietárias ou legíveis apenas pela empresa que as criou. O SynthID do Google é o exemplo com o qual temos mais cuidado: apenas o detector oficial do Google pode lê-lo. Se seu arquivo pode vir de um produto do Google, comece pelo caminho oficial do SynthID, em vez de tratar esta página como um substituto.
O fluxo de trabalho honesto é simples: leia as credenciais se elas existirem, inspecione metadados comuns se necessário e se recuse a transformar silêncio em certeza. Um registro de procedência é valioso porque é específico. Mantenha sua conclusão igualmente específica.
Perguntas sobre Credenciais de Conteúdo
Uma Credencial de Conteúdo pode ser válida após uma edição?
Pode, dependendo de como a edição foi realizada e se a ferramenta posterior preservou e atualizou o registro assinado.
Quem decide o que o manifesto diz?
A ferramenta ou organização que cria a credencial registra as alegações que foi projetada para incluir, então o manifesto deve ser lido como uma declaração de procedência assinada.
Por que uma imagem de IA pode não ter credencial?
O gerador pode não anexar uma, o exportador pode omiti-la ou uma plataforma posterior pode remover o registro da cópia compartilhada.
Isso é o mesmo que verificar EXIF?
Não. O EXIF são metadados comuns de arquivo, enquanto Credenciais de Conteúdo são registros de procedência assinados com um propósito diferente.
A ausência de sinal C2PA libera um arquivo para publicação?
Não. Apenas diz que esta verificação não encontrou esse sinal de credencial, então decisões de publicação ainda precisam de contexto da fonte e julgamento de política.
Uma credencial é mais forte quando permanece anexada ao arquivo original. Se você só tem uma cópia reenviada ou comprimida, peça a fonte antes de tomar uma decisão de alto risco.