Vérificateur d’identifiants de contenu C2PA
Vérifiez si une image porte un enregistrement de provenance signé, puis lisez le résultat sans le transformer en plus que ce qu’il dit.
Imaginez qu’un bureau de presse reçoit une image d’un pigiste, ou qu’un designer envoie un élément fini en disant qu’il a été exporté d’un outil de confiance. Un champ de métadonnées ordinaire peut aider, mais un enregistrement de provenance signé est plus fort. Ce vérificateur C2PA recherche des identifiants de contenu attachés au fichier et montre ce qui peut être lu à partir de la copie que vous avez sélectionnée.
La vérification est locale. Votre image est inspectée dans le navigateur, pas envoyée pour que nous la passions en revue. Cela rend la page utile pour un examen préliminaire, des brouillons sensibles et un triage simple avant de décider si vous devez demander l’original à l’expéditeur.
Considérez-la comme un lecteur de provenance, pas un détecteur de mensonges. Elle est particulièrement utile quand vous avez besoin de séparer un fichier avec un reçu attaché d’un fichier qui semble simplement suspect.
Check the file’s Content Credentials
We’ll read the attached record and run basic signature and integrity checks in this browser.
Choose the earliest, least-compressed copy you have.
Ce que sont les identifiants de contenu.
Les identifiants de contenu sont un manifeste signé qui peut accompagner un fichier média. En termes simples, c’est un reçu. Le reçu peut décrire qui l’a émis, quel outil a créé ou édité le fichier, et si le fichier correspond toujours à l’enregistrement attaché. Le mot important est « peut », car les identifiants sont volontaires et dépendent de l’outil, des paramètres d’export et du traitement ultérieur.
Un identifiant valide peut être significatif. Il peut montrer qu’un outil participant a attaché un enregistrement de provenance et que l’enregistrement correspond toujours au fichier vérifié. C’est différent de deviner à partir des pixels. C’est aussi différent des métadonnées EXIF ordinaires, qui sont plus faciles à éditer et souvent moins formelles.
C’est pourquoi un identifiant peut être utile dans un flux de travail éditorial, pédagogique, de marketplace ou de modération. Il vous donne un artefact spécifique à examiner au lieu de demander à tout le monde de faire confiance à une impression visuelle.
Ce que ne prouve pas un résultat valide.
Un enregistrement signé n’est pas une biographie complète de l’image. Il décrit les affirmations et actions incluses dans ce manifeste. Il ne prouve pas qu’il n’y a pas eu d’étapes antérieures en dehors de l’enregistrement, et il ne dit pas automatiquement si chaque retouche était acceptable pour votre politique, votre classe, votre publication ou votre contrat.
Utilisez le résultat comme un signal de provenance, pas un verdict moral. Si l’identifiant indique qu’un élément a été généré ou édité par un outil, vous pouvez le rapporter. S’il dit qu’un éditeur ou une application a signé un enregistrement, vous pouvez le rapporter aussi. Si le contexte compte, demandez le fichier source et le flux de travail derrière.
Comment vérifier les signaux C2PA ici.
Choisissez l’image, attendez le résultat et lisez le statut attentivement. Le vérificateur ouvre le manifeste attaché, vérifie si sa signature et ses liaisons de fichier correspondent toujours, et traduit les champs utiles en français clair. Il peut montrer qui a signé l’enregistrement, quel outil l’a écrit, quand il a été signé et quelles actions de création ou de retouche ont été enregistrées. Un résultat valide signifie que ces vérifications de base ont réussi pour cette copie ; cela ne prouve pas indépendamment l’identité réelle du signataire à moins qu’une correspondance de signataire de confiance ne soit également signalée.
Il est souvent utile de combiner cela avec la visionneuse de métadonnées EXIF. Les identifiants et les métadonnées répondent à des questions différentes. Un fichier peut avoir un manifeste signé et très peu de métadonnées d’appareil. Un autre peut avoir des champs de logiciel mais pas d’identifiant. Pour une vue d’ensemble, voir ce qui peut être détecté dans les médias IA avant de faire une déclaration publique.
Pourquoi les identifiants disparaissent.
Les identifiants de contenu peuvent être perdus quand un fichier est copié via un service qui supprime les métadonnées, exporté dans un format ou des paramètres qui ne préservent pas le manifeste, capturé en capture d’écran, redimensionné ou édité par un logiciel qui ne conserve pas l’enregistrement attaché. Rien de cela ne prouve une mauvaise intention. Cela signifie simplement que la copie devant vous peut ne plus porter le reçu.
C’est le piège principal de tout vérificateur d’identifiants de contenu : les gens veulent que « non trouvé » signifie « pas IA ». Ce n’est pas le cas. Cela signifie que cette vérification particulière n’a pas trouvé le signal de provenance signé dans cette copie particulière.
Comment cela diffère de la vérification de filigrane.
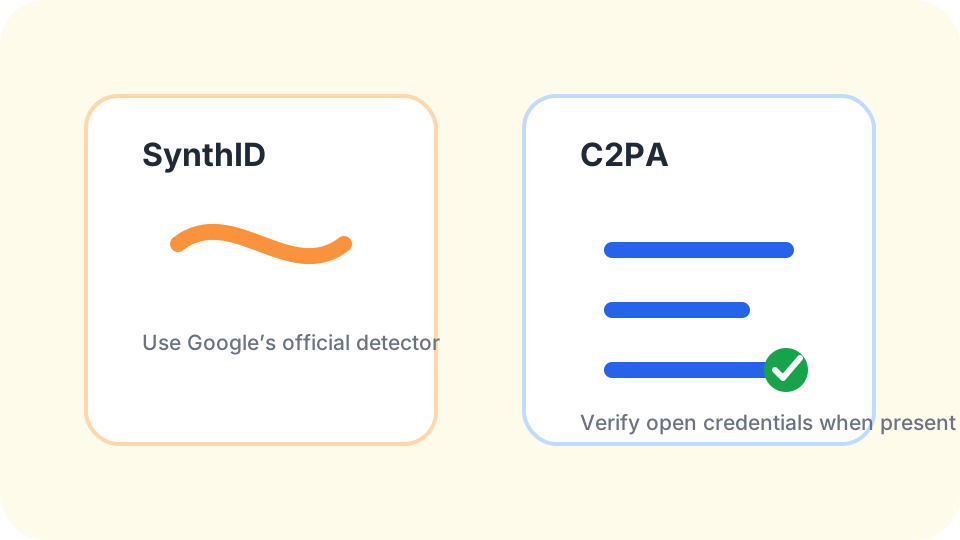
Les identifiants de style C2PA sont des enregistrements lisibles. Les filigranes peuvent être visibles, cachés, propriétaires ou lisibles uniquement par l’entreprise qui les a créés. Le SynthID de Google est l’exemple que nous surveillons le plus : seul le détecteur officiel de Google peut le lire. Si votre fichier peut provenir d’un produit Google, commencez par le chemin officiel SynthID plutôt que de traiter cette page comme un substitut.
Le flux de travail honnête est simple : lisez les identifiants s’ils existent, inspectez les métadonnées ordinaires si nécessaire et refusez de transformer le silence en certitude. Un enregistrement de provenance est précieux parce qu’il est spécifique. Gardez votre conclusion spécifique aussi.
Questions sur les identifiants de contenu
Un identifiant de contenu peut-il être valide après édition ?
Ça peut, selon la façon dont l’édition a été effectuée et si l’outil ultérieur a préservé et mis à jour l’enregistrement signé.
Qui décide de ce que dit le manifeste ?
L’outil ou l’organisation qui crée l’identifiant enregistre les affirmations qu’il est conçu pour inclure, donc le manifeste doit être lu comme une déclaration de provenance signée.
Pourquoi une image IA n’aurait-elle pas d’identifiant ?
Le générateur peut ne pas en attacher, l’exportateur peut l’omettre ou une plateforme ultérieure peut supprimer l’enregistrement de la copie partagée.
Est-ce la même chose que vérifier les EXIF ?
Non. EXIF est des métadonnées de fichier ordinaires, tandis que les identifiants de contenu sont des enregistrements de provenance signés avec un objectif différent.
Pas de signal C2PA, cela signifie-t-il que le fichier est prêt pour publication ?
Non. Cela signifie seulement que cette vérification n’a pas trouvé ce signal d’identifiant, donc les décisions de publication nécessitent toujours du contexte de source et un jugement politique.
Un identifiant est plus fort quand il reste attaché au fichier original. Si vous n’avez qu’une copie republiée ou compressée, demandez la source avant de prendre une décision à enjeux élevés.